
الدليل الشامل لإدارة وصيانة الأمان في الشبكات الهجينة (Hybrid Cloud Infrastructure)

تعتمد المؤسسات والشركات الحديثة بشكل متزايد على البنية التحتية للشبكات الهجينة (Hybrid Cloud Infrastructure) لجمع الفوائد بين مرونة السحابة العامة وحجم التحكم المتاح في السحابة الخاصة أو الخوادم المحلية (On-Premises). ومع هذا التطور التقني المذهل، تبرز تعقيدات أمنية جديدة تفرض على فرق تقنية المعلومات والأمن السيبراني إعادة التفكير في استراتيجيات الحماية. إن إدارة وصيانة الأمان في الشبكات الهجينة لم تعد مجرد خيار، بل أصبحت ضرورة ملحة لحماية البيانات الحساسة وضمان استمرارية الأعمال ضد التهديدات السيبرانية المتزايدة.
عناصر المقال
- مفهوم الشبكات الهجينة وأهميتها للشركات الحديثة.
- أبرز التحديات الأمنية في البيئات السحابية الهجينة.
- المبادئ الأساسية لإدارة الأمان في البنية التحتية الهجينة.
- أفضل الممارسات لصيانة وتأمين الشبكات الهجينة بشكل مستمر.
- دور أدوات الأتمتة والذكاء الاصطناعي في حماية الشبكات الهجينة.
1. مفهوم الشبكات الهجينة وأهميتها للشركات الحديثة
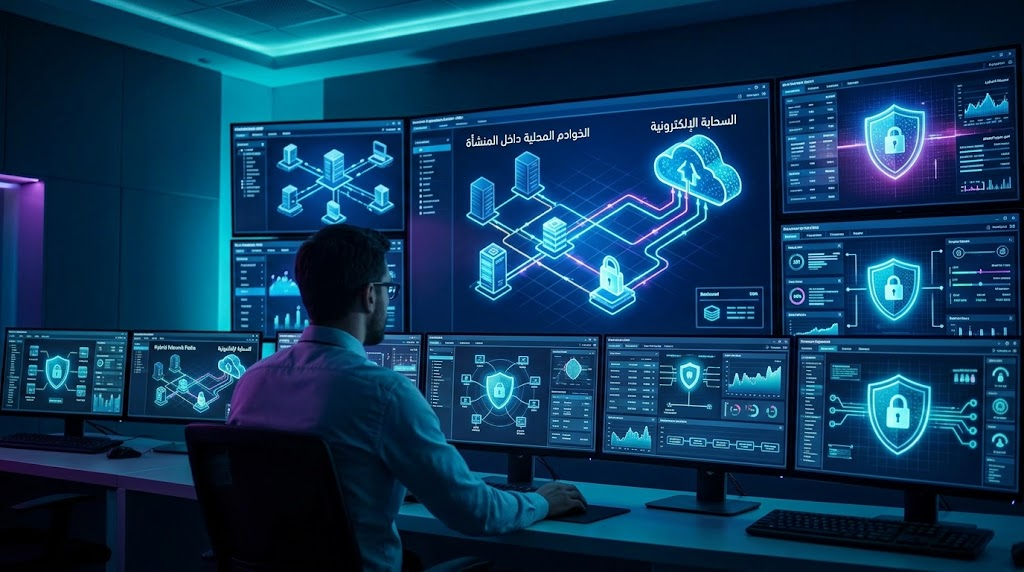
تدمج الشبكات الهجينة (Hybrid Cloud) بين الموارد المترابطة داخل المنشأة (On-Premises) والخدمات السحابية العامة والخاصة. يتيح هذا المزيج للشركات مرونة فائقة في توسيع العمليات، ومعالجة أحمال العمل الكبيرة، مع الاحتفاظ بالبيانات الأكثر أهمية وحساسية داخل خوادم محلية مؤمنة بالكامل.
2. أبرز التحديات الأمنية في البيئات السحابية الهجينة
- اتساع مساحة الهجوم (Expanded Attack Surface): اتصالات الشبكة المتعددة بين السحابة والمحيط المحلي تزيد من الثغرات المحتملة.
- رؤية غير مكتملة (Lack of Visibility): صعوبة مراقبة حركة البيانات والتطبيقات عبر بيئات مختلفة ومتعددة المزودين.
- إدارة الهويات والأذونات (IAM Complexities): التحكم في وصول المستخدمين عبر أنظمة بيئية مختلفة يتطلب سياسات موحدة ودقيقة لمنع الوصول غير المصرح به.
- الامتثال والتنظيم (Compliance & Regulations): ضمان الامتثال لمعايير مثل GDPR وPCI-DSS أثناء نقل البيانات وتخزينها بين السحابة والأجهزة المحلية.
3. المبادئ الأساسية لإدارة الأمان في البنية التحتية الهجينة
- تطبيق نموذج الثقة الصفرية (Zero Trust Architecture): الاعتماد على مبدأ “لا تثق بأحد، تحقق دائمًا”، حيث يتم التحقق من هوية كل مستخدم وجهاز يحاول الاتصال بالشبكة بغض النظر عن موقعه.
- التشغيل والاتصال الآمن (Secure Connectivity): استخدام نفق تشفير متقدم مثل VPN المخصص أو الاتصالات السحابية المباشرة (Direct Connect / ExpressRoute) لنقل البيانات بين السحابة والشبكة المحلية.
- التشفير الشامل (End-to-End Encryption): تشفير البيانات في حالة السكون (Data at Rest) وفي حالة الحركة (Data in Transit) لضمان عدم تسريبها.
4. أفضل الممارسات لصيانة وتأمين الشبكات الهجينة بشكل مستمر
- التحديث المستمر وإدارة الثغرات (Patch Management): إجراء فحص دوري للثغرات وإغلاقها عبر كافة مكونات الشبكة الهجينة.
- تطبيق تقطيع الشبكة (Micro-segmentation): تقسيم الشبكة إلى أجزاء معزولة صغرى لمنع الحركة الجانبية (Lateral Movement) للمخترقين في حال اختراق جزء معين.
- النسخ الاحتياطي واستراتيجية التعافي من الكوارث (Disaster Recovery): الاحتفاظ بنسخ احتياطية مشفرة وموزعة جغرافياً لضمان استعادة البيانات بسرعة.
5. دور أدوات الأتمتة والذكاء الاصطناعي في حماية الشبكات الهجينة
تستنزف المراقبة اليدوية للشبكات الهجينة أوقات الفرق الأمنية، لذا يبرز دور أدوات المراقبة المركزية المعتمدة على الذكاء الاصطناعي (AI/ML) وأنظمة إدارة الأحداث والمعلومات الأمنية (SIEM) وأنظمة الاستجابة الالية (SOAR). تتيح هذه الأدوات كشف السلوكيات المشبوهة والتصدي للتهديدات في أجزاء من الثانية عبر جميع أطراف البنية التحتية.
الأسئلة الشائعة (FAQs)
س1: ما هو الفرق الرئيسي بين حماية السحابة التقليدية وحماية الشبكات الهجينة؟
تعتمد حماية السحابة التقليدية على بيئة واحدة موحدة، بينما تتطلب حماية الشبكات الهجينة تأمين وحماية الاتصالات المتبادلة بين السحابة العامة، السحابة الخاصة، والتطبيقات المحلية بأساليب وسياسات أمنية متكاملة.
س2: هل تقع مسؤولية تأمين الشبكة الهجينة على مزود الخدمة السحابية أم على الشركة؟
تخضع العملية لنموذج المسؤولية المشتركة (Shared Responsibility Model)؛ يضمن المزود أمان البنية التحتية للسحابة، بينما تقع على عاتق الشركة مسؤولية تأمين البيانات، والتطبيقات، وإدارة الوصول والشبكات الخاصة بها.
س3: كيف يساعد نموذج Zero Trust في حماية البيئات الهجينة؟
يمنع نموذج Zero Trust الافتراض الضمني بأن المشترك داخل الشبكة آمن، ويفرض التحقق المستمر والصارم من هوية المستخدم وصحة الجهاز قبل إعطاء أي صلاحيات للوصول إلى الموارد.
ملخص المقال
تستدعي إدارة وصيانة الأمان في الشبكات الهجينة (Hybrid Cloud Infrastructure) استراتيجية أمنية متكاملة تجمع بين تطبيق نموذج الثقة الصفرية (Zero Trust)، والتشفير الشامل للبيانات، وتقطيع الشبكات، مع الاعتماد على الأتمتة والذكاء الاصطناعي لمراقبة التهديدات والتصدى لها، لضمان حماية واستمرارية أعمال الشركات الحديثة.
الخاتمة
تظل البنية التحتية للشبكات الهجينة الخيار الأفضل للشركات الساعية للجمع بين المرونة والقوة، لكن التحديات الأمنية المرتبطة بها تتطلب توازناً دقيقاً بين أداء العمليات وحماية البيانات. إن الاستثمار في أدوات الأمان المتقدمة وبناء ثقافة سيبرانية واعية داخل المؤسسة هما حجر الزاوية لبناء بيئة هجينة آمنة ومستدامة.