
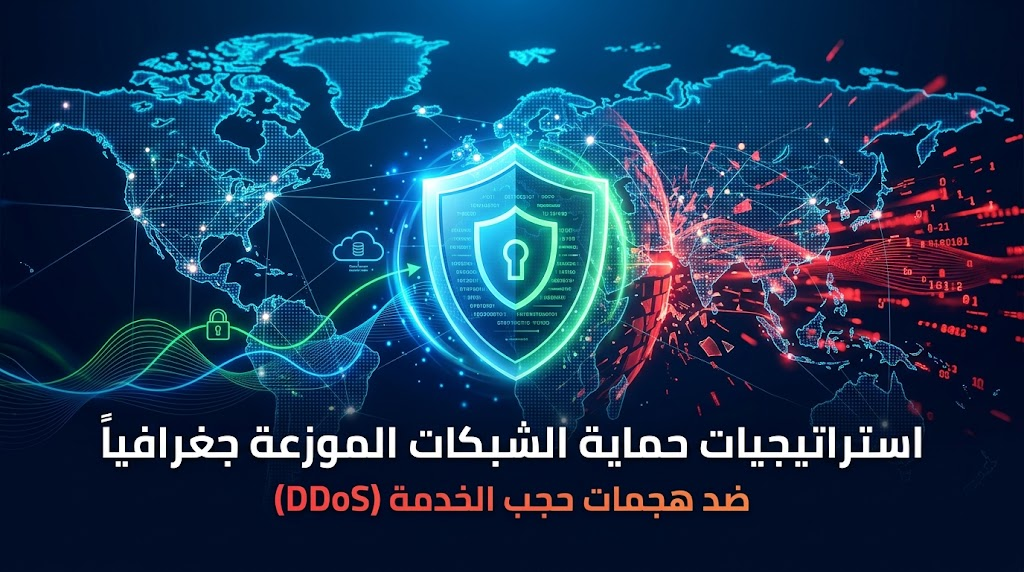
استراتيجيات حماية الشبكات الموزعة جغرافياً ضد هجمات حجب الخدمة (DDoS)

مع توسع الشركات العابرة للحدود وتعدد الفروع والمراكز البيانات، أصبحت الشبكات الموزعة جغرافياً العمود الفقري لعملياتها اليومية. ولكن هذا التوسع الجغرافي يجلب معه تعقيدات أمنية بالغة، وعلى رأسها هجمات حجب الخدمة الموزعة (DDoS Attacks) التي تطورت بشكل مذهل لمهاجمة خوادم متعددة في مواقع مختلفة في وقت واحد. إن إغراق الشبكة بحركة مرور مزيفة يعطل الخدمات ويؤدي إلى خسائر مالية وفقدان لثقة العملاء، مما يجعل بناء استراتيجية دفاعية صلبة وموزعة أمراً حتمياً لا يحتمل التأجيل.
عناصر المقال
- طبيعة هجمات DDoS المستهدفة للشبكات الموزعة جغرافياً.
- التحديات الأمنية الخاصة بالشبكات الموزعة العابرة للحدود.
- الاستراتيجيات التقنية الأساسية للتصدي لهجمات DDoS.
- دور شبكات توصيل المحتوى (CDN) وتقنيات Anycast Routing.
- خطة الاستجابة السريعة وتأمين استمرارية الأعمال.
البودي (محتوى المقال التفصيلي)
1. طبيعة هجمات DDoS المستهدفة للشبكات الموزعة جغرافياً
تعتمد هجمات DDoS على توجيه كميات هائلة من البيانات المزيفة من خلال شبكات أجهزة مخترقة (Botnets) نحو خوادم المؤسسة. في الشبكات الموزعة جغرافياً، يستهدف المهاجمون نقاط الاتصال الإقليمية أو الفروع الضنيكة بالبيانات لقطع الاتصال بين الفروع ومراكز البيانات الرئيسية، سواء عبر هجمات الطبقة الحجمية (Volumetric Attacks) أو هجمات طبقة التطبيقات (Application Layer Attacks).
2. التحديات الأمنية الخاصة بالشبكات الموزعة العابرة للحدود
- صعوبة التمييز بين الحركة المشروعة والمزيفة: زيادات زوار موقع إقليمي قد تكون طبيعية أو نتيجة هجوم سيبراني.
- تشتت أدوات المراقبة: وجود نقاط شبكية متعددة يجعل التنسيق واستجابة الفرق الأمنية بين الدول والمناطق المختلفة عملية معقدة.
- تباين جودة وتأمين مزودي خدمات الإنترنت (ISPs): اختلاف قدرات ومستويات الأمان لدى المزودين المحليين لكل فرع جغرافيا.
3. الاستراتيجيات التقنية الأساسية للتصدي لهجمات DDoS
- تطبيق تقنية التوجيه بأسلوب (Anycast Routing): توزيع حركة المرور القادمة عبر عدة نقاط وجود (PoPs) جغرافية محددة بدلاً من إغراق خادم واحد، مما يفتت قوة الهجوم.
- استخدام مراكز تنقية حركة البيانات (Scrubbing Centers): تحويل حركة المرور المشبوهة إلى مراكز متخصصة تقوم بتصفية البيانات وتمرير الحركة النظيفة فقط إلى سيرفرات الشركة.
- موازنة الأحمال الموزعة (Global Server Load Balancing – GSLB): توجيه المستهلكين والموظفين تلقائياً إلى السيرفر الأقرب والأكثر استقراراً في حال تعرض أحد المراكز لهجوم DDoS.
4. دور شبكات توصيل المحتوى (CDN) والحماية السحابية
تعتبر شبكات (CDN) مثل Cloudflare وAkamai الخط الدفاعي الأول للشبكات الموزعة. تعمل هذه الشبكات كحاجز عازل يستوعب الضربات الحجمية الكبرى للهجمات السحابية بفضل قدرتها الاستيعابية الضخمة الموزعة حول العالم، مما يحمي البنية التحتية الأصلية (Origin Servers) من الانهيار.
5. خطة الاستجابة السريعة وتأمين استمرارية الأعمال
- التفاوض المسبق مع مزودي خدمات الإنترنت (ISP Mitigation): تفعيل بروتوكولات حظر البيانات الضارة عند حدود المزود قبل وصولها للشبكة الداخلية.
- المراقبة المستمرة القائمة على الذكاء الاصطناعي: كشف الأنماط الشاذة لحركة المرور في أجزاء من الثانية وتفعيل قواعد الجدار الناري (WAF Rules) تلقائياً.
الأسئلة الشائعة (FAQs)
س1: كيف تختلف حماية الشبكة الموزعة جغرافياً عن حماية الشبكة المحلية الواحدة؟
تتطلب الشبكة الموزعة دفاعاً هجيناً وموزعاً جغرافياً يستوعب الهجمات القادمة من دول مختلفة ويستخدم تقنيات مثل Anycast لموازنة الضغط، بعكس الشبكة المحلية التي تعتمد غالباً على أجهزة حماية داخلية (On-Premises Appliances).
س2: هل توفر شبكات CDN حماية كاملة ضد كافة أنواع هجمات DDoS؟
توفر شبكات CDN حماية ممتازة لهجمات الويب وطبقة التطبيقات والترافيك الحجمي، لكنها تحتاج لتكامل مع حلول حماية البنية التحتية (Network Layer DDoS Protection) لتأمين بروتوكولات أخرى مثل BGP وIPSec.
س3: ما هي أول خطوة يجب اتخاذها أثناء تعرض الشبكة الموزعة لهجوم DDoS مفاجئ؟
تفعيل خطة الاستجابة الحادثة فوراً، تحويل حركة المرور عبر مراكز التنقية السحابية (Cloud Scrubbing)، وتغيير قواعد الجدار الناري لحظر عناوين IP المصدرية المشبوهة.
ملخص المقال
تتطلب حماية الشبكات الموزعة جغرافياً ضد هجمات DDoS نهجاً أمنياً متعدد الطبقات يجمع بين تقنية Anycast Routing، مراكز التنقية السحابية، شبكات CDN، وموازنة الأحمال الجغرافية (GSLB) لتشتيت قوة الهجوم وضمان استمرارية الأعمال ودون انقطاع للخدمة.
الخاتمة
مع تزايد تعقيد هجمات حجب الخدمة الموزعة وشدتها، لم يعد كافياً الاعتماد على الحلول الأمنية التقليدية. إن بناء شبكة مرنة وقادرة على الامتصاص والتصدي السريع يتطلب تبني تقنيات سحابية موزعة واستجابة مؤتمتة لحماية البنية التحتية جغرافياً وضمان الوصول الآمن والمستمر لجميع المستخدمين.